
Faux mail ANTAI : comment reconnaître cette arnaque par phishing et se protéger
Un email qui semble totalement officiel… et c’est précisément ce qui le rend dangereux.
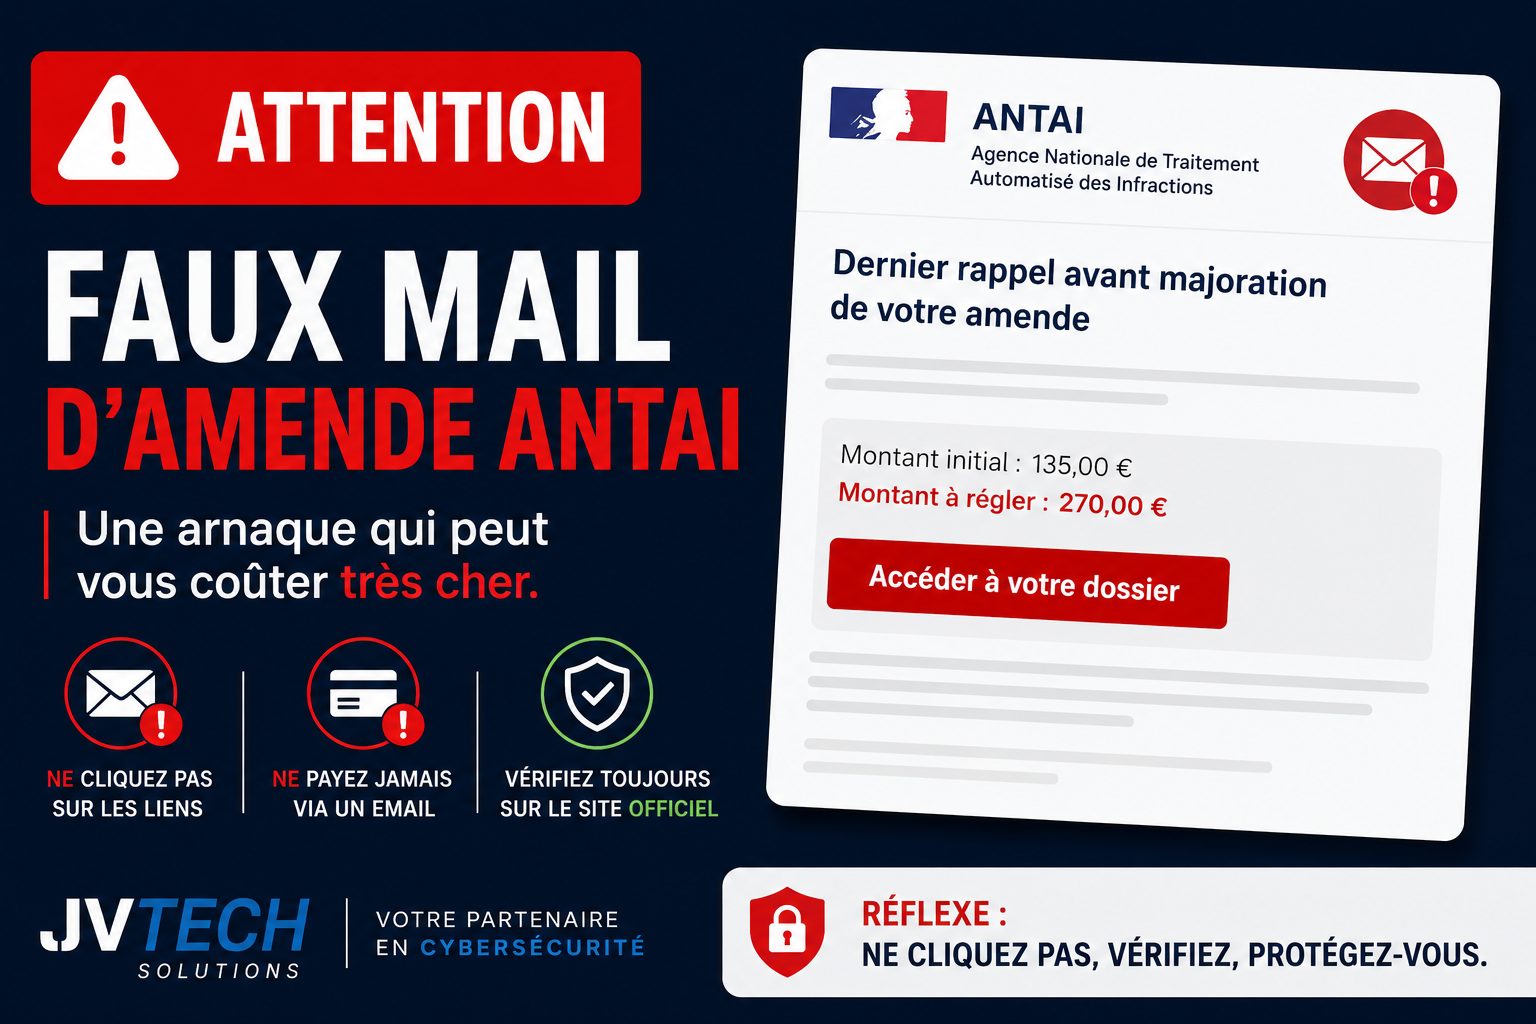
Depuis plusieurs jours, de nombreux utilisateurs signalent la réception d’un email frauduleux se présentant comme un message officiel de l’ANTAI (Agence Nationale de Traitement Automatisé des Infractions).
Ce type de phishing administratif est particulièrement redoutable car il imite avec précision les communications gouvernementales françaises.
Que contient ce faux mail ANTAI ?
Le message frauduleux annonce généralement :
- une amende impayée,
- une majoration immédiate,
- un risque de retrait de points,
- une régularisation urgente via un bouton de paiement intégré.
À première vue, le mail semble parfaitement authentique :
- mise en page professionnelle,
- vocabulaire administratif soigné,
- ton officiel,
- mentions légales crédibles.
C’est précisément cette crédibilité apparente qui en fait une arnaque particulièrement efficace.
Analyse technique et psychologique de ce phishing
Les cybercriminels à l’origine de cette campagne exploitent plusieurs techniques d’ingénierie sociale éprouvées.
1. La création d’un sentiment d’urgence
Le message contient généralement des formules du type :
- « Dernier rappel »
- « Majoration appliquée »
- « Paiement immédiat requis »
L’objectif est clair : provoquer une réaction émotionnelle rapide avant que la victime n’ait le temps de vérifier. C’est l’un des ressorts les plus utilisés dans les campagnes de phishing modernes.
2. L’exploitation de la peur des sanctions
Le mail mentionne :
- une augmentation du montant de l’amende,
- un retrait de points sur le permis de conduire,
- des complications administratives potentielles.
Les attaquants exploitent ici la peur des sanctions financières et administratives. Même une personne naturellement prudente peut cliquer sous l’effet du stress.
3. L’usurpation de l’identité d’un organisme officiel
L’utilisation du nom « ANTAI » n’est pas anodine. Les cybercriminels savent que :
- l’organisme existe réellement,
- le grand public le connaît,
- les Français sont habitués aux démarches administratives dématérialisées.
Résultat : le cerveau abaisse naturellement son niveau de vigilance face à un expéditeur perçu comme légitime.
4. Un faux site web très convaincant
Le bouton « Accéder à votre dossier » redirige généralement vers :
- un faux portail ANTAI,
- une copie d’interface administrative,
- ou un formulaire bancaire frauduleux.
Les objectifs des attaquants peuvent être multiples :
- vol de coordonnées bancaires,
- usurpation d’identité,
- récupération d’identifiants,
- installation de malwares ou ransomwares.
Comment reconnaître un faux mail ANTAI ou un email de phishing ?
Voici les réflexes essentiels à adopter face à ce type d’arnaque.
✅ Vérifier l’adresse réelle de l’expéditeur
Le nom affiché peut être entièrement falsifié. Il faut toujours contrôler :
- le domaine réel de l’adresse email,
- la cohérence de l’adresse complète.
Un organisme d’État français utilise exclusivement des domaines en .gouv.fr.
Toute autre extension doit immédiatement alerter.
✅ Ne jamais cliquer directement sur un lien ou un bouton
Même si le mail semble crédible :
❌ Ne cliquez jamais sur le bouton ou le lien intégré au message.
👉 Ouvrez votre navigateur manuellement et tapez vous-même l’adresse officielle de l’organisme.
✅ Repérer les formulations alarmistes
Les emails frauduleux utilisent systématiquement :
- l’urgence,
- la menace,
- la pression temporelle.
Un message officiel sérieux laisse toujours la possibilité de vérifier calmement.
Pourquoi ce type d’attaque par phishing fonctionne-t-il aussi bien ?
Parce que le phishing moderne n’a plus rien à voir avec les anciennes arnaques bourrées de fautes d’orthographe.
Aujourd’hui, les campagnes de hameçonnage sont :
- visuellement soignées,
- linguistiquement irréprochables,
- psychologiquement travaillées,
- parfois générées ou optimisées par intelligence artificielle.
Les cybercriminels investissent massivement dans le design, la crédibilité et la manipulation comportementale.
Le maillon faible reste, dans la grande majorité des cas : l’humain.
Ce que ce phishing implique pour les entreprises et les PME
Ce type d’attaque ne cible pas uniquement les particuliers.
En entreprise, un simple clic peut entraîner :
- la compromission d’une boîte mail professionnelle,
- le vol d’accès Microsoft 365 ou Google Workspace,
- une fraude bancaire,
- le déploiement d’un ransomware,
- une fuite de données sensibles,
- une propagation interne à l’ensemble du réseau.
Les PME et collectivités territoriales sont aujourd’hui particulièrement exposées car :
- elles disposent rarement d’équipes cybersécurité dédiées,
- les utilisateurs sont souvent peu sensibilisés,
- les protections de messagerie sont parfois insuffisantes.
Les protections à mettre en place contre le phishing
🔐 1. Sensibilisation des utilisateurs
C’est la mesure la plus efficace et la moins coûteuse.
Former les collaborateurs à :
- reconnaître un email de phishing,
- vérifier les liens avant de cliquer,
- analyser les adresses expéditrices,
- signaler les mails suspects au service informatique.
🔐 2. Protection avancée de la messagerie
Mettre en place :
- un filtrage anti-spam avancé,
- les protocoles SPF, DKIM et DMARC,
- la détection des URL malveillantes,
- un sandbox d’analyse des pièces jointes.
🔐 3. Authentification multifacteur (MFA)
Même en cas de vol d’un mot de passe :
➡️ La MFA réduit considérablement le risque de compromission d’un compte.
🔐 4. Politique de vérification interne
Instaurer des règles simples et non négociables :
- aucun paiement sur simple email,
- validation systématique des demandes sensibles,
- vérification des coordonnées bancaires par un canal indépendant.
Que faire si vous avez cliqué sur un faux mail ANTAI ?
Si vous avez renseigné des informations personnelles ou bancaires, agissez immédiatement :
- Changez vos mots de passe sur les comptes concernés
- Contactez votre banque pour signaler une éventuelle fraude
- Activez la MFA sur vos comptes si ce n’est pas encore fait
- Surveillez vos comptes bancaires et administratifs
- Faites analyser votre poste par un professionnel en cybersécurité
- Signalez l’arnaque sur signal-spam.fr et cybermalveillance.gouv.fr
⚡ Plus la réaction est rapide, plus les dégâts peuvent être limités.
Le point de vue JVTECH Solutions
Chez JVTECH Solutions, nous observons une augmentation très nette :
- des tentatives de phishing ciblé,
- des faux mails imitant des organismes administratifs,
- des usurpations de comptes Microsoft 365,
- et des attaques spécifiquement dirigées contre les PME.
Le problème n’est plus uniquement d’ordre technique.
La cybersécurité est aujourd’hui un enjeu humain, organisationnel et stratégique.
La meilleure protection reste une combinaison équilibrée :
- d’outils techniques adaptés,
- de bonnes pratiques au quotidien,
- et d’une sensibilisation régulière des utilisateurs.
FAQ – Phishing ANTAI et arnaques par email
Le vrai site de l’ANTAI, c’est quoi ? Le site officiel de l’ANTAI est https://www.antai.gouv.fr. Tout email vous demandant un paiement doit être vérifié directement sur ce site, sans cliquer sur le lien du message.
Comment signaler un faux mail ANTAI ? Vous pouvez le signaler sur signal-spam.fr et sur cybermalveillance.gouv.fr, la plateforme nationale d’assistance aux victimes de cybermalveillance.
L’ANTAI envoie-t-elle des emails pour réclamer des paiements ? L’ANTAI communique principalement par courrier postal. Tout email réclamant un paiement urgent doit être considéré avec la plus grande prudence et vérifié via le site officiel.
Qu’est-ce que le phishing administratif ? Le phishing administratif est une technique d’arnaque consistant à imiter l’identité visuelle et le ton d’un organisme officiel (impôts, ANTAI, Ameli, CAF…) pour tromper les victimes et leur soutirer des informations personnelles ou bancaires.
Mon entreprise est-elle concernée par ce type d’attaque ? Oui. Les PME sont des cibles privilégiées car elles sont souvent moins bien protégées que les grandes entreprises. Un seul clic d’un collaborateur peut suffire à compromettre l’ensemble du système d’information.
Conclusion
Les campagnes de phishing deviennent chaque année plus crédibles et plus ciblées.
Ce faux mail ANTAI en est un exemple parfait : design soigné, ton convaincant, pression psychologique forte, imitation fidèle de l’administration française.
Le bon réflexe reste toujours le même :
🛑 Prenez quelques minutes pour vérifier avant d’agir.
En cybersécurité, quelques secondes d’inattention peuvent parfois coûter très cher.
Vous souhaitez protéger votre entreprise contre le phishing et les cybermenaces ? Contactez JVTECH Solutions pour un audit de votre sécurité informatique.
Nos services

À vos côtés, pour chaque défi : des solutions informatiques qui vous accompagnent et s’adaptent.
